Wo entstehen beim KI-Einsatz die eigentlichen Risiken?
Die größten Risiken liegen selten in einem einzelnen falschen Satz. Kritisch wird es, wenn ein Unternehmen nicht weiß, welche Daten wohin fließen, Beschäftigte ungeprüfte Werkzeuge verwenden oder ein KI-Ergebnis unbemerkt eine verbindliche Wirkung auslöst.
Typische Risikofelder sind:
- Unzulässige Dateneingaben: Rechnungen, E-Mails oder Personalunterlagen enthalten personenbezogene und vertrauliche Informationen.
- Unklare Weiterverwendung: Es ist nicht geprüft, ob Eingaben gespeichert, zu Trainingszwecken genutzt oder an Unterauftragnehmer übermittelt werden.
- Zu breite Zugriffe: Ein System darf mehr lesen oder verändern, als es für seine Aufgabe benötigt.
- Fehlende Qualitätskontrolle: Plausibel formulierte, aber falsche Ergebnisse werden übernommen.
- Automatische Wirkung ohne Freigabe: Ein Vorschlag löst eine Buchung, Ablehnung, Nachricht oder Zahlung aus, obwohl der Fall unklar ist.
- Shadow AI: Beschäftigte nutzen eigenständig private oder nicht freigegebene KI-Konten, weil eine betriebliche Lösung oder klare Regel fehlt.
- Fehlender Betrieb: Niemand überwacht Fehler, Änderungen des Anbieters, Berechtigungen oder Löschfristen.
Öffentliches KI-Tool oder Unternehmenslösung: Was ist der Unterschied?
„Öffentlich“ und „für Unternehmen“ sind keine rechtlich fest definierten Qualitätsklassen. Für die Praxis hilft die Unterscheidung trotzdem.
Bei einem frei zugänglichen Privatkonto fehlen dem Unternehmen häufig zentrale Verwaltung, geregelte Rollen, eine gemeinsame Abrechnung und belastbare Kontrolle über Einstellungen. Ein Unternehmensangebot kann dagegen einen administrierten Arbeitsbereich, zentrale Nutzerverwaltung, vertragliche Datenschutzregelungen und abweichende Bedingungen zur Modellverbesserung bieten.
Das bedeutet nicht, dass jedes Business-Abo automatisch für jeden Datentyp geeignet ist. Auch dann müssen Sie prüfen:
- Wer ist datenschutzrechtlich verantwortlich?
- Liegt bei Auftragsverarbeitung ein passender Vertrag vor?
- Welche Unterauftragnehmer sind beteiligt?
- In welchen Ländern werden Daten verarbeitet?
- Wie lange werden Ein- und Ausgaben gespeichert?
- Werden Daten zum Training oder zur Produktverbesserung verwendet?
- Können Administratoren Nutzer, Zugriffe und Löschung steuern?
- Lassen sich besonders sensible Daten technisch ausschließen?
Die Datenschutzkonferenz empfiehlt ausdrücklich, Zweck, Rechtsgrundlage, Verantwortlichkeit, interne Regeln und technische Einstellungen vor der Nutzung festzulegen. Sie weist außerdem darauf hin, dass geschlossene, kontrollierte Systeme datenschutzrechtlich vorzugswürdig sein können.
Was bedeutet DSGVO-konformer KI-Einsatz praktisch?
Die DSGVO enthält kein allgemeines Verbot für KI. Sie verlangt aber, dass jede Verarbeitung personenbezogener Daten rechtmäßig, zweckgebunden, transparent, erforderlich und angemessen geschützt ist.
| Frage vor dem Einsatz | Warum sie wichtig ist | Praktische Maßnahme |
|---|---|---|
| Welche konkrete Aufgabe soll KI übernehmen? | Ohne Zweck lässt sich die Erforderlichkeit nicht prüfen. | Einen eng beschriebenen Anwendungsfall dokumentieren. |
| Welche Daten werden benötigt? | Mehr Daten erhöhen Risiko und Prüfaufwand. | Daten minimieren, anonymisieren oder pseudonymisieren, soweit möglich. |
| Welche Rechtsgrundlage gilt? | Jeder Verarbeitungsschritt mit personenbezogenen Daten braucht eine Grundlage. | Datenschutzbeauftragte oder fachkundige Beratung einbeziehen. |
| Ist der Anbieter Auftragsverarbeiter? | Dann ist regelmäßig eine Vereinbarung nach Art. 28 DSGVO erforderlich. | AV-Vertrag, Unterauftragnehmer und Transfers prüfen. |
| Besteht voraussichtlich ein hohes Risiko? | Dann kann eine Datenschutz-Folgenabschätzung nötig sein. | Vorabprüfung dokumentieren; bei Bedarf DSFA durchführen. |
| Wie werden Betroffenenrechte erfüllt? | Auskunft, Berichtigung und Löschung müssen praktisch möglich sein. | Zuständigkeit und technische Verfahren festlegen. |
| Wer kontrolliert das Ergebnis? | KI kann falsche oder unvollständige Inhalte erzeugen. | Prüfschritte, Befugnisse und Eskalationsweg definieren. |
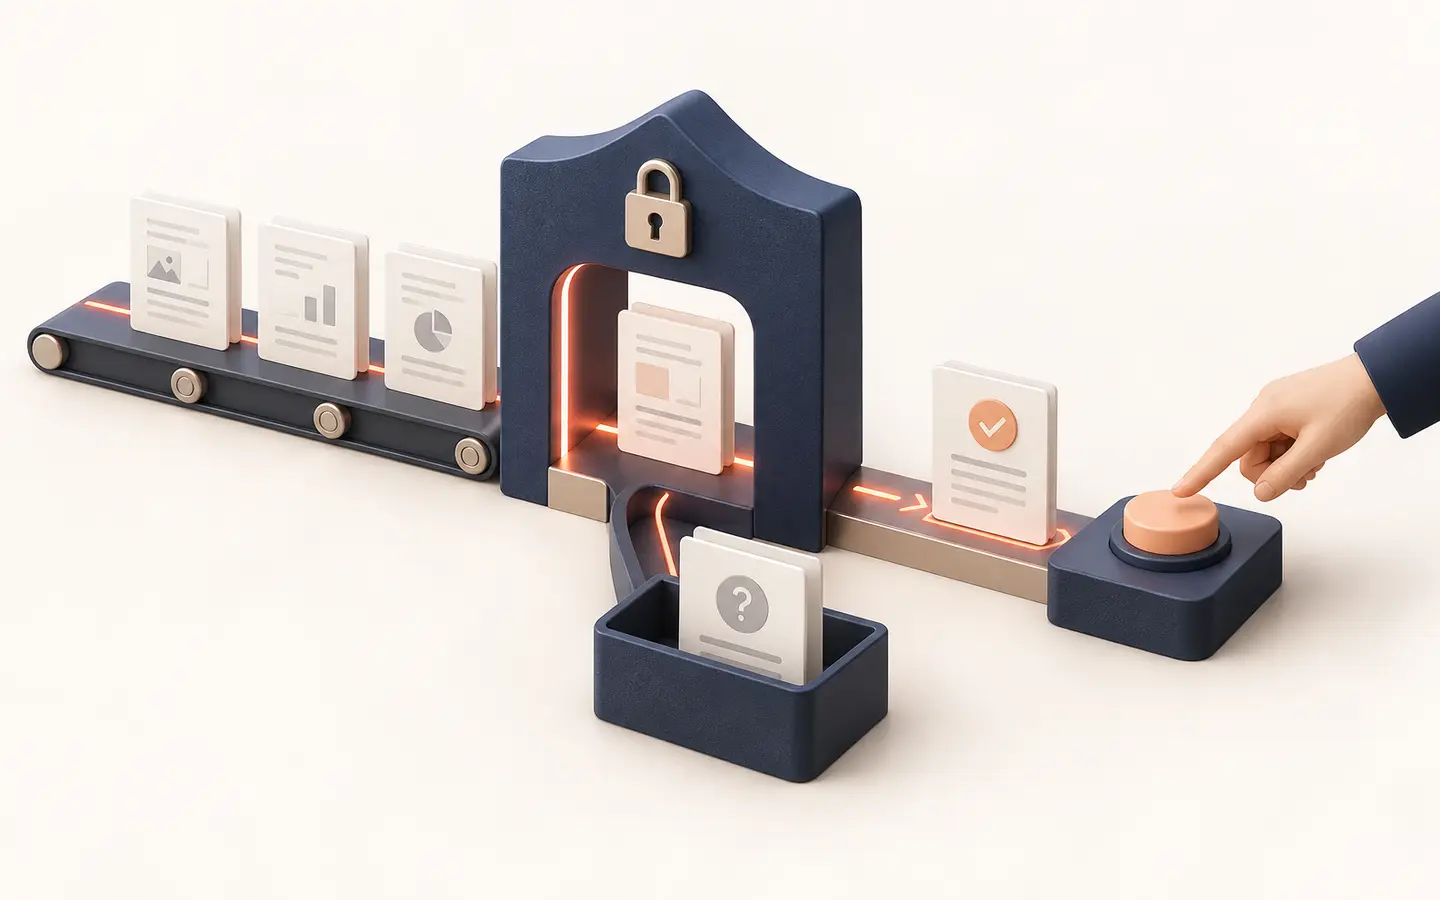
Eine wirksame menschliche Kontrolle besteht nicht darin, dass jemand unter Zeitdruck immer auf „Freigeben“ klickt. Die Person braucht Zugriff auf die Grundlage, muss Abweichungen erkennen können und darf den Vorschlag ändern, zurückweisen oder klären lassen.
Werden Unternehmensdaten zum Training verwendet?
Darauf gibt es keine pauschale Antwort. Es hängt vom Anbieter, Produkt, Tarif, Vertrag und den gewählten Einstellungen ab.
OpenAI erklärt beispielsweise für ChatGPT Business, Enterprise und die API, Geschäftsdaten standardmäßig nicht zum Training zu verwenden. Bei individuellen ChatGPT-Plänen ist laut aktueller Preisseite dagegen eine Abwahl der Trainingsnutzung vorgesehen. Andere Anbieter verwenden eigene Begriffe und Bedingungen.
Für Unternehmen folgt daraus eine einfache Regel: Nicht den Markennamen bewerten, sondern das konkret gebuchte Produkt und seine aktuellen Vertragsbedingungen. Ein privates Konto eines Mitarbeiters ist nicht mit einem verwalteten Unternehmensarbeitsbereich gleichzusetzen.
Was ist Shadow AI – und warum ist ein Verbot allein keine Lösung?
Shadow AI bezeichnet KI-Dienste, die Beschäftigte ohne Freigabe oder außerhalb der vorgesehenen Unternehmenssysteme einsetzen. Das kann aus guter Absicht entstehen: Eine Projektleitung möchte eine lange E-Mail zusammenfassen, das Büro einen Antwortentwurf erstellen oder ein Monteur ein Foto auswerten lassen.
Ohne Regeln können dabei Kundeninformationen, Angebote, Rechnungen, Kalkulationen oder interne Dokumente in ungeprüften Diensten landen. Ein pauschales Verbot löst das Problem häufig nicht, wenn der praktische Bedarf bestehen bleibt.
Wirksamer ist ein klarer Rahmen:
- freigegebene Werkzeuge und Konten benennen,
- erlaubte und verbotene Datenklassen erklären,
- konkrete Beispiele aus dem Arbeitsalltag geben,
- einen Ansprechpartner für neue Einsatzideen festlegen,
- Mitarbeitende schulen,
- Verstöße nicht durch komplizierte Freigabewege provozieren.
Was verlangt der EU AI Act von einem Handwerksbetrieb?
Der EU AI Act arbeitet mit Risikoklassen. Seit dem 2. August 2026 gilt die Verordnung grundsätzlich; einzelne Pflichten gelten bereits länger oder greifen später. Die Verbote bestimmter Praktiken und Anforderungen an KI-Kompetenz gelten seit Februar 2025. Regeln für Anbieter allgemeiner KI-Modelle gelten seit August 2025.
Für einen typischen Handwerksbetrieb ist wichtig: Ein Assistent zum Formulieren von E-Mails oder Zusammenfassen interner Informationen ist nicht allein deshalb ein Hochrisiko-System. Kritischer können Anwendungen sein, die Menschen bewerten oder Entscheidungen über Beschäftigung wesentlich beeinflussen. Auch Transparenzpflichten können relevant werden, etwa wenn Kunden mit einem Chatbot sprechen oder bestimmte KI-generierte Inhalte veröffentlicht werden.
Der Betrieb sollte deshalb nicht versuchen, den gesamten AI Act abstrakt zu lösen. Sinnvoller ist eine Liste der tatsächlich verwendeten Systeme mit Zweck, Verantwortlichen, Daten, Risikoeinstufung und erforderlichen Maßnahmen.
Zehn Schritte für einen kontrollierten Start
- Einen konkreten Einsatzfall wählen. Zum Beispiel Entwürfe für Standardantworten statt „KI für das ganze Unternehmen“.
- Datenklassen festlegen. Was ist öffentlich, intern, vertraulich, personenbezogen oder besonders sensibel?
- Anbieter und Tarif prüfen. Verträge, Trainingsnutzung, Speicherfristen, Unterauftragnehmer und Datenorte.
- Betriebliche Konten einrichten. Keine privaten Accounts für Unternehmensdaten.
- Berechtigungen begrenzen. Nur die Quellen und Aktionen freigeben, die wirklich nötig sind.
- Regeln dokumentieren. Erlaubte Zwecke, verbotene Eingaben und Beispiele verständlich beschreiben.
- Menschliche Kontrolle gestalten. Grundlage, Abweichungen und Korrekturmöglichkeiten sichtbar machen.
- Mit geeigneten Testdaten prüfen. Einfache, unvollständige und widersprüchliche Fälle testen.
- Fehler- und Stoppwege definieren. Unsichere Fälle dürfen nicht still weiterlaufen.
- Betrieb organisieren. Zuständigkeit für Zugänge, Änderungen, Löschung, Vorfälle und regelmäßige Prüfung festlegen.
Fazit: Sicherheit entsteht durch Gestaltung
Ein KI-System wird nicht durch ein Datenschutzlogo oder einen Business-Tarif automatisch sicher. Ebenso ist KI nicht grundsätzlich ungeeignet für Unternehmensdaten. Ein kontrollierter Einsatz verbindet einen klaren Zweck mit Datenminimierung, passenden Verträgen, begrenzten Rechten, internen Regeln und echter menschlicher Kontrolle.
Beginnen Sie klein und konkret. Ein gut abgegrenzter Anwendungsfall lässt sich prüfen, testen und verbessern. Eine unkontrollierte Sammlung einzelner KI-Tools lässt sich später nur schwer beherrschen.
Nächster Schritt
Der kostenfreie digivia CHECK hilft Ihnen, einen konkreten Prozess und seine grundsätzliche Eignung einzuordnen. Eine rechtliche Datenschutzprüfung ersetzt der CHECK nicht. Wenn ein Vorhaben passt, werden technische, organisatorische und wirtschaftliche Voraussetzungen in der ANALYSE vertieft.
Gut zu wissen
Häufige Fragen
Darf ich Kundendaten in ChatGPT oder andere KI-Tools eingeben?
Nicht pauschal. Sie müssen das konkrete Produkt, den Zweck, die Rechtsgrundlage, die Vertragslage, Einstellungen, Datenübermittlungen und Schutzmaßnahmen prüfen. Private Konten sollten nicht ungeprüft für Unternehmensdaten verwendet werden.
Reicht es, personenbezogene Namen aus einem Dokument zu entfernen?
Nicht immer. Auch Auftragsnummern, Adressen, Kombinationen von Merkmalen oder der Dokumentinhalt können einen Personenbezug oder vertrauliche Geschäftsinformationen enthalten.
Muss jedes Unternehmen wegen KI eine Datenschutz-Folgenabschätzung durchführen?
Nein. Zunächst ist eine Risikoprüfung erforderlich. Eine DSFA wird notwendig, wenn die geplante Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt.
Ist Microsoft Copilot oder ChatGPT Business DSGVO-konform?
Kein Produkt ist losgelöst vom Einsatzkontext pauschal „DSGVO-konform“. Entscheidend sind der konkrete Tarif, Vertrag, Zweck, die Daten, Einstellungen und die Einbindung im Unternehmen.
Brauchen wir eine KI-Richtlinie?
Für die meisten Unternehmen ist eine verständliche interne Regel sinnvoll. Sie sollte freigegebene Anwendungen, erlaubte Zwecke, ausgeschlossene Daten, Kontrollpflichten und Ansprechpartner benennen.
Quellen und weiterführende Informationen
Die verlinkten fachlichen Angaben wurden zuletzt am 18. September 2026 geprüft.